Hackeri legați de Rusia exploatează o slăbiciune în WinRAR pentru a fura date din instituții ucrainene
Cum funcționează exploatarea WinRAR? Un grup de hackeri cu legături cu Rusia, cunoscut sub numele Gorbag, exploatează o slăbiciune în WinRAR pentru a dezvolta malware care fură date. Campania…
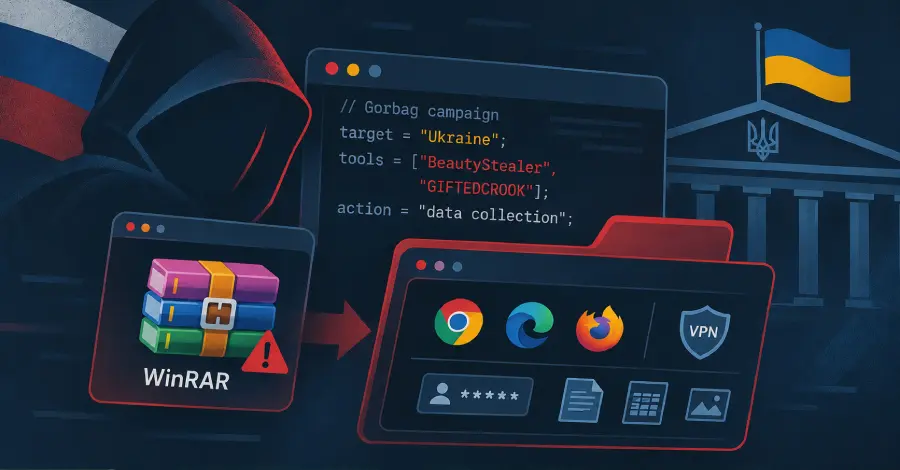
Cum funcționează exploatarea WinRAR?
Un grup de hackeri cu legături cu Rusia, cunoscut sub numele Gorbag, exploatează o slăbiciune în WinRAR pentru a dezvolta malware care fură date. Campania vizează instituții ucrainene, cu accent pe organe de aplicare a legii și administrații locale.
Grupul este activ cel puțin din februarie 2025. Atacatorii creează arhive RAR malefice care par legitime. Când victimele extrag fișierele, malware-ul integrat rulează tăcut în fundal.
Slăbiciunea permite ascunderea payload-urilor executabile în arhivele comprimate. Instrumentele de securitate standard adesea le pierd la scanare. Aceasta creează un punct orb pe care Gorbag îl exploatează pentru a lăsa furători de informații pe mașinile țintă.
Victimele primesc de obicei arhiva malefică prin email sau link-uri de descărcare. După extragere, malware-ul colectează datele browserului, credențialele și informațiile de sistem.
Apoi trimite datele furate pe servere controlate de atacator.
De ce țintesc instituțiile ucrainene?
Instituțiile ucrainene dețin date operaționale sensibile. Organele de aplicare a legii și justiției gestionează dosare, informații despre martori și înregistrări investigative.
Administrațiile locale din apropierea frontului coordonează logistica și datele populației. Acest lucru le face ținte de valoare mare pentru colectarea de informații.
Atacatorii arată o preferință clară pentru aceste sectoare.
Scopul lor este să cartografieze structurile organizaționale și să extragă inteligență operațională. Acest lucru susține obiective strategice mai largi aliniate cu interesele ruse.
Întrebări frecvente!
Slăbiciunea din WinRAR a fost divulgată public? Detaliile specifice ale slăbiciunii sunt limitate în rapoartele publice. Cercetătorii de securitate urmăresc modelul de exploatare. Patch-urile sau soluțiile alternative pot urma odată ce slăbiciunea este documentată formal.
Cum se pot proteja organizațiile? Dezactivați extragerea automată a arhivelor nestrânse.
Folosiți instrumente de extragere în sandbox și verificați semnăturile fișierelor. Implementați segmentarea rețelei pentru a limita mișcarea malware-ului.
Ce date fură malware-ul?
Țintește istoricul browserului, parolele salvate, credențialele de email și fișierele de configurare a sistemului. Datele furate sunt trimise pe servere distanțate pentru analiză.
Sursă: The Hacker News
Mai multe din Securitate
- Google avertizează: atacurile LLMjacking costă companiile până la 1 milion de dolari
- Peste 400 de aplicații de deepfake sexual și violent au trecut de filtrele Apple și Google
- Campanie de spionaj cibernetic: Serverele guvernamentale Linux, sub asediu
- Campanie cibernetică masivă: Ținte guvernamentale din Asia vizate de un nou malware!
- Bug-ul camerei din iOS 27.2: de ce acoperirea fizică nu e suficientă
- Alertă maximă în Drupal: Vulnerabilitate critică exploatată activ pe site-urile de e-commerce
Discuții
Nicio intervenție încă. Deschide discuția cu prima ta observație.