Google avertizează: atacurile LLMjacking costă companiile până la 1 milion de dolari
Cât de scump e furtul digital prin chei API? Avertizarea emisă de Google luni semnalează că actorii amenințărilor au început să preia accesul organizațiilor la Modele de Limbaj Mare (LLM).…
Cât de scump e furtul digital prin chei API?
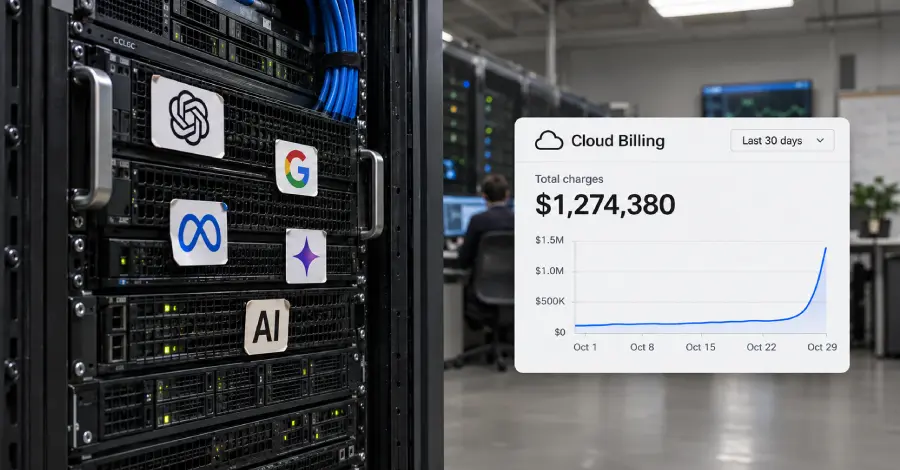
Avertizarea emisă de Google luni semnalează că actorii amenințărilor au început să preia accesul organizațiilor la Modele de Limbaj Mare (LLM). Folosesc resurse de calcul scumpe și servicii de IA în scopuri frauduloase. Această metodă, cunoscută ca „LLMjacking”, reprezintă o formă adaptată de epuizare a resurselor pentru era actuală a IA. În acest scenariu, atacatorul obține o cheie API prin phishing, scurgeri de cod sursă, medii malconfigurate sau cod expus pe partea clientului. Acest lucru acordă acces neautorizat la conturile LLM ale organizației. Proprietarul legitim suportă costul consumului. Impactul geografic al acestor atacuri este larg, afectând entități din America de Nord, America de Sud și Asia-Pacifică. Sectoarele afectate includ servicii financiare, comerț cu amănuntul, tehnologie și transport.
Într-un raport partajat cu The Hacker News, Grupul de Inteligență de Amenințări al Google și Mandiant au evidențiat diferențele față de epuizarea tradițională a resurselor pentru minarea criptomonedelor. Spre deosebire de consumul gradual asociat cu „cryptojacking”, LLMjacking poate genera creșteri masive ale facturilor de servicii în cloud în câteva ore. În diverse incidente individuale, facturile frauduloase legate de consumul de resurse au depășit 100.000 de dolari într-o singură zi. Costurile cumulative la unele organizații au atins marca unui milion de dolari înainte ca accesul să fie revocat.
De ce LLMjacking bate la portofel mai repede decât cryptojacking?
Spectrul acestor atacuri acoperă o gamă largă de tehnici. La un capăt se află furul de resurse la nivel scăzut. Acest lucru implică manipularea chatbot-urilor de suport pentru a executa sarcini neautorizate, cum ar fi generarea de cod. LLMjacking se află la celălalt capăt. Vizează direct resursele modelelor din fundal. Atacatorii identifică puncte de acces LLM expuse public sau obțin chei API valide. Vectorul cel mai comun de acces inițial a fost token-urile de identitate în cloud expuse sau furate. Acestea includ credentiale IAM, chei de cont de serviciu, Token-uri de Acces Personal GitHub (PAT) și token-uri de sesiune active. Acestea permit unui atacator să stabilească un punct de sprijin inițial în infrastructura organizațiilor țintă. Acest lucru include un actor de amenințări numit UNC6993. Au încălcat o instanță în cloud printr-o cheie de cont de serviciu malconfigurată. Au folosit-o pentru a obține acces la o API LLM.
„UNC6993 a găzduit, de asemenea, o pagină de preluare de sesiune care se dădea a fi un portal de acces la o aplicație, pentru a se alătura unui grup de utilizatori LLM”, a specificat Google. „Această pagină a păcălit utilizatorii să navigheze către sit-ul legitim al serviciului LLM și să lipească token-ul de acces activ din JSON-ul lor brut, care a fost apoi trimis către API-ul din fundal pentru a ocoli controalele de parolă și de autentificare multi-factor (MFA).”
Cum intră atacatorii în infrastructura ta?
Într-un alt caz, un atacator necunoscut a fost observat exploatând un Token de Acces Personal furat. Au accesat depozite de cod private. Au continuat prin exploatarea unei vulnerabilități suspectate într-o aplicație web care rulează într-un mediu containerizat în cloud. Alte rute de acces inițial includ compromiterea credentialelor IAM ale utilizatorilor corporativi. Atacatorii generează chei de acces noi pentru a ocoli măsurile de securitate MFA. De asemenea, folosesc o cheie de cont de serviciu în cloud spartă cu permisiuni largi. Obțin chei API LLM din depozite publice GitHub.
După ce atacatorii obțin un punct de sprijin, nu pierd timpul. Escalare imediată a permisiunilor. Se deplasează mai adânc în rețea. Stabilesc prezență persistentă. Efectuează recunoaștere internă pentru a identifica ținte și alte credentiale în cloud pentru mișcare laterală. Tacticele observate includ:
- Enumerarea serviciilor în cloud, depozitelor de cod și stocurilor de date pentru credentiale sensibile. - Efectuarea recunoașterii interne în mai multe regiuni în cloud pentru a hărți serviciile disponibile și politicile de identitate. - Clonarea bazelor de cod sensibile pentru a căuta secrete încorporate, variabile de configurare și credentiale de dezvoltator. - Scanarea jurnalelor de acces pentru a identifica credentiale pentru medii secundare în cloud. - Rularea interogărilor de bază de date țintite pentru a colecta credentiale suplimentare. - Abuzul de permisiuni de identitate în cloud și configurațiile instanțelor virtuale pentru a escalada permisiunile și a menține accesul persistent. - Exploatarea permisiunilor de creare a token-urilor asociate cu conturile de serviciu. Atacatorii generează credentiale temporare pentru conturi de serviciu cu permisiuni ridicate.
Ce fac atacatorii după ce intră în sistem?
Extrag credentiale de infrastructură, parole ale bazei de date interne și chei API de terți din managerii de secrete în cloud. - Crearea de conturi IAM și de serviciu neautorizate. Injectează chei SSH în instanțele de calcul pentru persistență. - Crearea de conturi de serviciu spion ascunse, camuflate ca utilitare interne de optimizare a facturării. - Exploatarea vulnerabilităților care vizează software-ul de rutare LLM, cum ar fi CVE-2026-40217 în LiteLLM, pentru a escalada permisiunile.
Obiectivul final al LLMjacking este monetizarea și epuizarea resurselor modelelor din fundal. Atacatorii realizează acest lucru prin proxifierea token-urilor, streaming-ul automatizat al modelelor și alocarea hardware-ului GPU, a declarat Google. Actorii de amenințări au folosit, de asemenea, accesul lor pentru a găzdui propriile puncte de acces proxifiat și sarcini agentice
Sursă: The Hacker News
Mai multe din Securitate
- Hackeri legați de Rusia exploatează o slăbiciune în WinRAR pentru a fura date din instituții ucrainene
- Peste 400 de aplicații de deepfake sexual și violent au trecut de filtrele Apple și Google
- Campanie de spionaj cibernetic: Serverele guvernamentale Linux, sub asediu
- Campanie cibernetică masivă: Ținte guvernamentale din Asia vizate de un nou malware!
- Bug-ul camerei din iOS 27.2: de ce acoperirea fizică nu e suficientă
- Alertă maximă în Drupal: Vulnerabilitate critică exploatată activ pe site-urile de e-commerce
Discuții
Nicio intervenție încă. Deschide discuția cu prima ta observație.