Campanie cibernetică masivă: Ținte guvernamentale din Asia vizate de un nou malware!
Cum funcționează injectarea de procese. NET? Analiștii în securitate cibernetică au scos la lumină o campanie sofisticată de spionaj digital, îndreptată direct spre sisteme Windows 10…
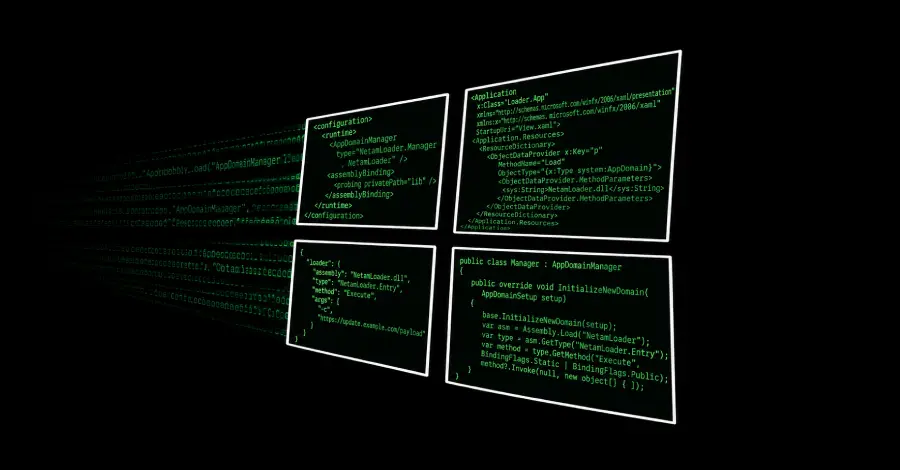
Cum funcționează injectarea de procese. NET?
Analiștii în securitate cibernetică au scos la lumină o campanie sofisticată de spionaj digital, îndreptată direct spre sisteme Windows 10 specializate, folosite de instituții guvernamentale din Asia. Descoperită săptămâna aceasta de cercetătorii de la Kaspersky, intruziunea folosește un malware nemaivăzut până acum, conceput să păcălească măsurile standard de securitate de pe versiunile personalizate de sistem operativ.
Lanțul complex de infecție se bazează pe o tehnică inedită care implică injectarea de cod. NET pentru a asigura prezența hackerilor în rețelele vizate. Atacatorii și-au concentrat eforturile pe infrastructura guvernamentală, lansând amenințări personalizate care rulează discret în fundal pentru a fenta vigilența administratorilor de sistem și a programelor antivirus obișnuite.
Cum reușesc hackerii statali să-și mențină accesul?
Noul pericol documentat, botezat NetamLoader, apelează la metode avansate de livrare pentru a compromite mediile informatice securizate. Prin injectarea codului malițios direct în procesele legitime care rulează pe arhitectura personalizată de Windows 10, amenințarea își maschează cu succes urmele în fața analiștilor.
Cercetătorii au remarcat că infractorii și-au adaptat tacticile pentru a profita de configurațiile unice, întâlnite exclusiv pe computerele instituțiilor statului. Acest nivel ridicat de personalizare trădează o pregătire minuțioasă și resurse financiare sau umane considerabile din partea grupului responsabil.
Ce organizații au căzut victime acestei campanii?
Menținerea unei poziții bine înfipte în rețelele guvernamentale de înaltă securitate cere unelte specializate și o disciplină operațională riguroasă. NetamLoader reușește acest lucru amestecându-și traficul de date cu cel obișnuit din rețea, transformând detectarea comportamentului suspect de către sistemele automate într-o misiune aproape imposibilă.
Urmările posibile ale acestei campanii de spionaj includ furtul masiv de date și accesul neautorizat pe termen lung la comunicările sensibile ale statului. Pe măsură ce experții în securitate continuă să discearnă etapele infecției, instituțiile afectate se grăbesc să astupe breșele de securitate și să vâneze eventualele semne de compromitere din infrastructură.
Care este arma principală folosită în aceste atacuri?
Atacurile au vizat în mod direct agenții guvernamentale din Asia care folosesc o versiune personalizată de Windows 10.
Cercetătorii au descoperit un loader necunoscut până acum, numit NetamLoader, livrat prin tehnici avansate de injectare.
Sursă: The Hacker News
Mai multe din Securitate
- Bug-ul camerei din iOS 27.2: de ce acoperirea fizică nu e suficientă
- Alertă maximă în Drupal: Vulnerabilitate critică exploatată activ pe site-urile de e-commerce
- Grup APT exploatează vulnerabilitate critică în controlerele Cisco SD-WAN
- Google lansează Gemini 4 Carbon: un pas înainte în securitatea cibernetică
- Atacurile cibernetice se schimbă: Exploatarea vulnerabilităților software a explodat în T3
- Fondul parizian Auriga Partners strânge 80 de milioane de euro pentru securitate cibernetică
Discuții
Nicio intervenție încă. Deschide discuția cu prima ta observație.