Campanie de spionaj cibernetic: Serverele guvernamentale Linux, sub asediu
Ce este arsenalul SysGoRAT? Analiștii de securitate cibernetică au scos la iveală o campanie de spionaj sofisticată, care a vizat infrastructura guvernamentală bazată pe Linux în perioada…
Ce este arsenalul SysGoRAT?
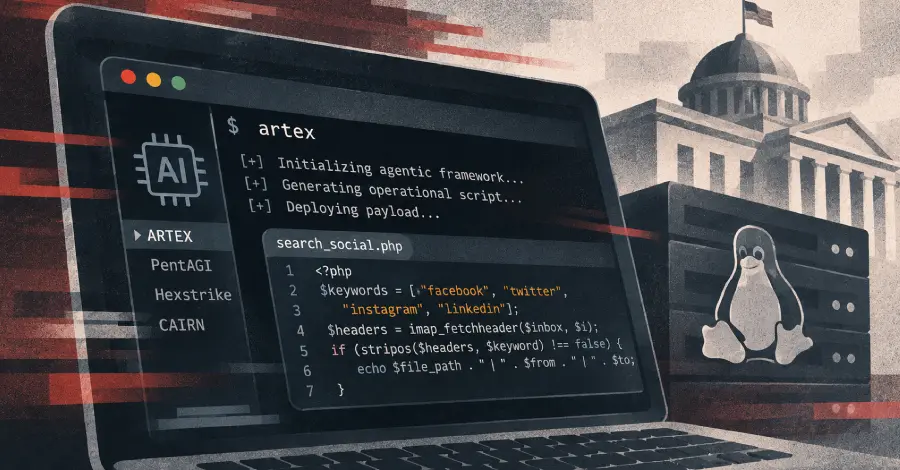
Analiștii de securitate cibernetică au scos la iveală o campanie de spionaj sofisticată, care a vizat infrastructura guvernamentală bazată pe Linux în perioada octombrie 2025 – aprilie 2026. Gruparea din spatele atacurilor, identificată sub indicativul CL-UNK-1211, a utilizat malware personalizat și scripturi generate cu ajutorul inteligenței artificiale pentru a compromite rețelele instituțiilor de stat din mai multe regiuni ale lumii.
Cercetătorii de la Palo Alto Networks Unit 42 au monitorizat îndeaproape aceste operațiuni, observând o precizie chirurgicală în modul de lucru al atacatorilor. Aceștia și-au concentrat eforturile exclusiv asupra țintelor guvernamentale de mare importanță care rulează sisteme Linux.
Piesa centrală a acestor atacuri este un backdoor creat special, botezat SysGoRAT. Acest software malițios a fost conceput să se camufleze în traficul legitim al sistemelor, reușind astfel să evite mecanismele standard de detecție.
Pe lângă acest instrument, investigatorii au descoperit dovezi ale utilizării unor scripturi automatizate, cel mai probabil generate prin tehnologii AI. Acestea le-au permis atacatorilor să se adapteze rapid la diverse medii de rețea și să își mențină accesul fără a declanșa alerte de securitate.
Cum au fost compromise rețelele securizate?
Gruparea a recurs la tehnici avansate de recunoaștere pentru a mapa infrastructura guvernamentală înainte de a lansa propriu-zis atacul. Prin utilizarea scripturilor asistate de inteligența artificială, operatorii au reușit să își personalizeze rapid vectorii de atac, ocolind astfel perimetrele defensive tradiționale.
Această campanie marchează o evoluție alarmantă în războiul cibernetic sponsorizat de state, unde inteligența artificială este integrată direct în rutinele operaționale pentru a amplifica atacurile asupra infrastructurii publice critice.
Cine s-a aflat în spatele campaniei de spionaj asupra serverelor Linux? Cercetătorii au monitorizat activitatea sub indicativul CL-UNK-1211, vizând operațiunile desfășurate între octombrie 2025 și aprilie 2026.
Ce instrumente au folosit atacatorii pentru a compromite sistemele? Atacatorii au utilizat un backdoor personalizat numit SysGoRAT, alături de scripturi suspecte care par a fi fost generate cu ajutorul inteligenței artificiale.
Sursă: The Hacker News
Mai multe din Securitate
- Peste 400 de aplicații de deepfake sexual și violent au trecut de filtrele Apple și Google
- Campanie cibernetică masivă: Ținte guvernamentale din Asia vizate de un nou malware!
- Bug-ul camerei din iOS 27.2: de ce acoperirea fizică nu e suficientă
- Alertă maximă în Drupal: Vulnerabilitate critică exploatată activ pe site-urile de e-commerce
- Grup APT exploatează vulnerabilitate critică în controlerele Cisco SD-WAN
- Google lansează Gemini 4 Carbon: un pas înainte în securitatea cibernetică
Discuții
Nicio intervenție încă. Deschide discuția cu prima ta observație.