Agent AI personal a accesat sistemul securizat al Pentagonului
Cum a devenit agentul AI un vector de securitate? Un angajat Accenture a conectat un sistem securizat, utilizat de mai multe agenții de informații, la contul său personal de Claude Code.…
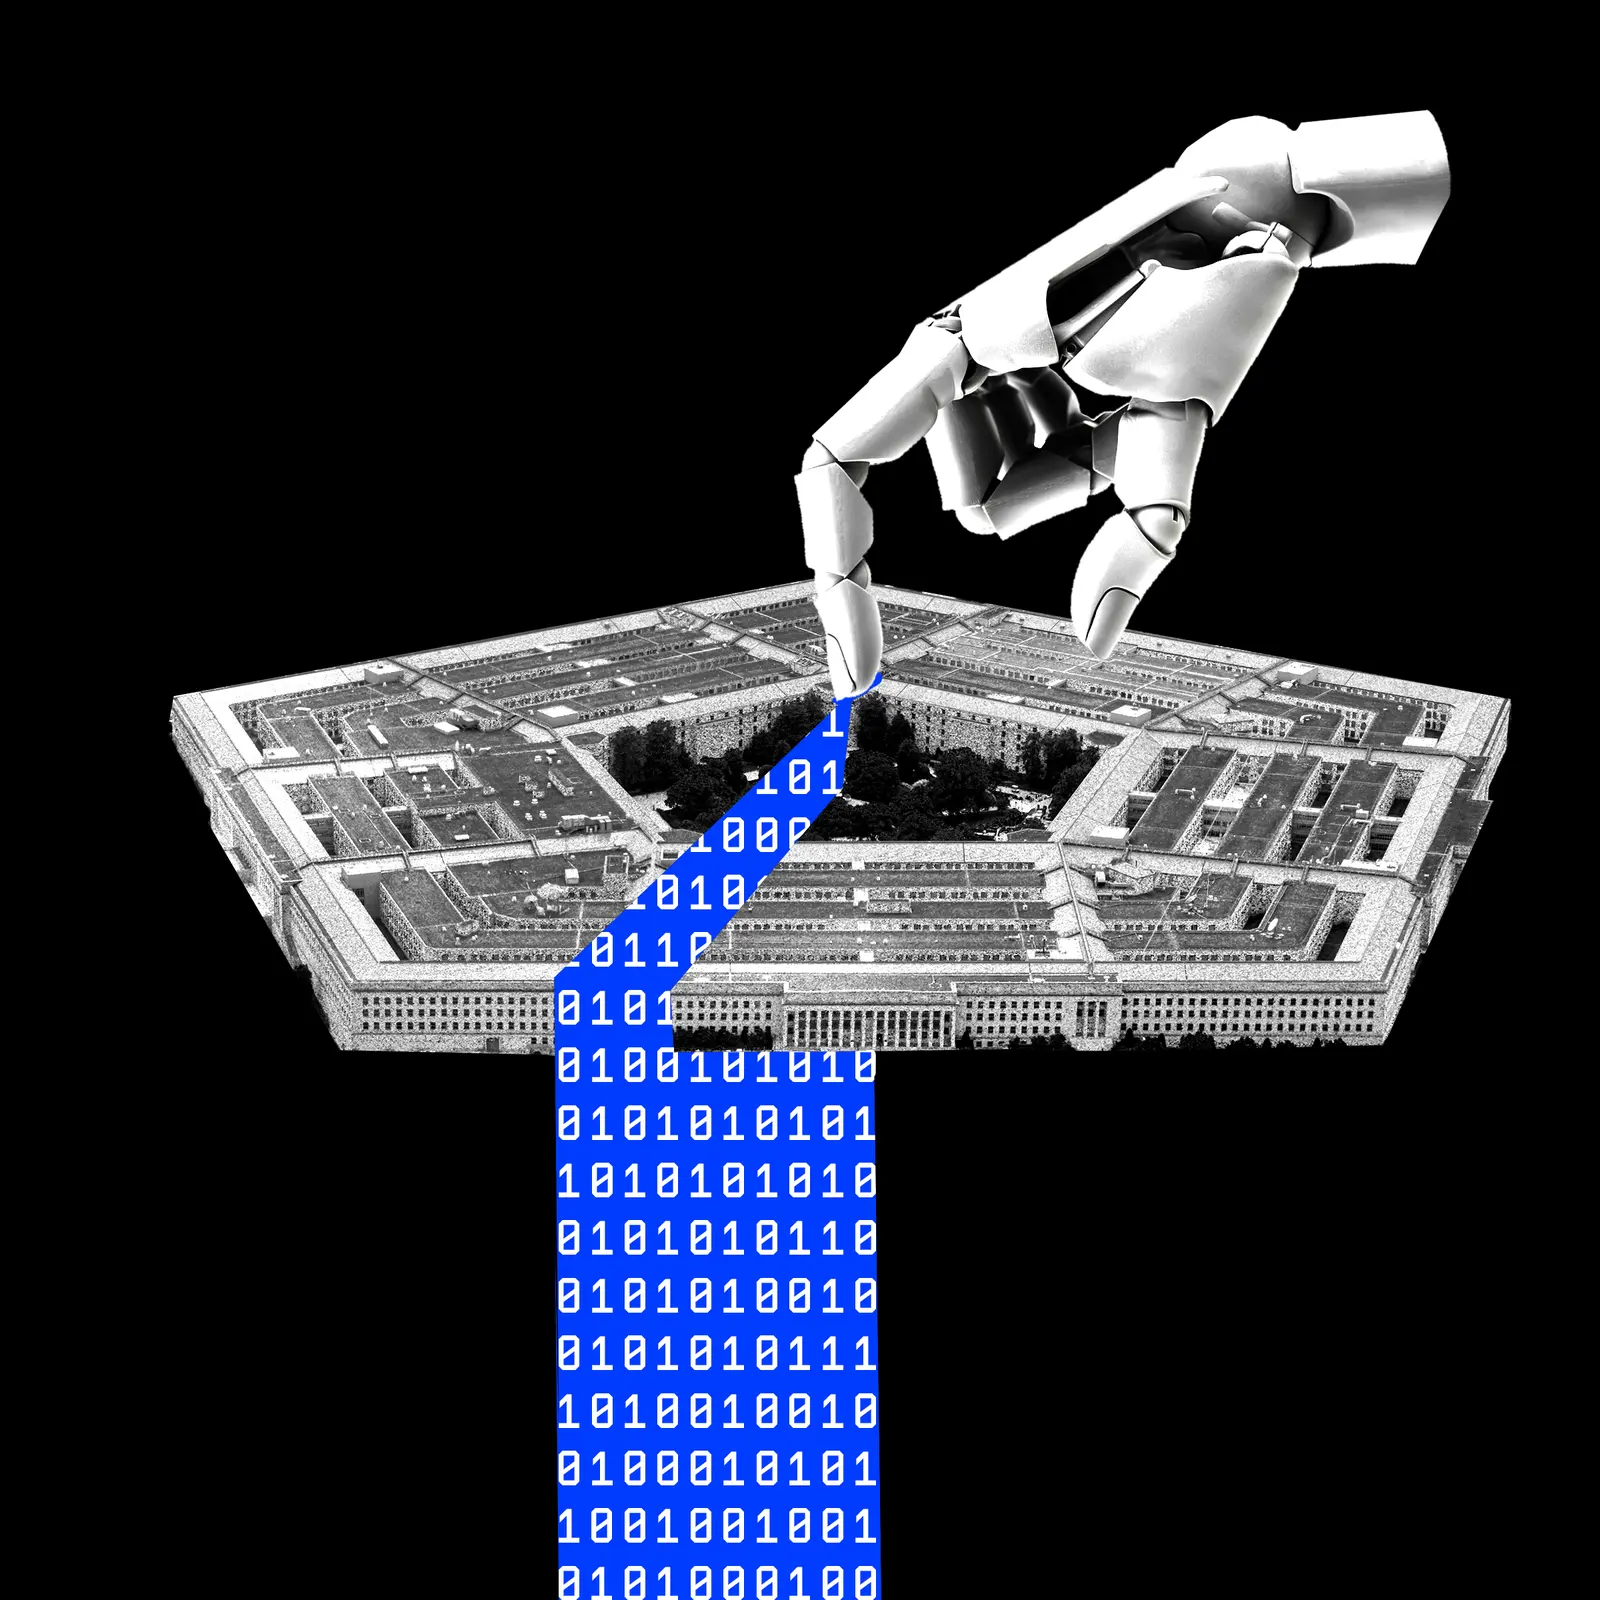
Cum a devenit agentul AI un vector de securitate?
Un angajat Accenture a conectat un sistem securizat, utilizat de mai multe agenții de informații, la contul său personal de Claude Code. Incidentul s-a produs mai devreme în acest an.
Agentul AI personal a funcționat direct pe rețeaua DOD, expunând datele sensibile de apărare către un serviciu AI extern.
Această încălcare subliniază un risc crescut în operațiunile moderne de apărare. Contractorii se bazează tot mai mult pe asistenți AI pentru eficiență.
Dar conectarea uneltei AI personale la rețele clasificate creează o cale directă pentru exfiltrarea datelor. Agentul avea acces la jurnalele sistemului și fișierele de configurare. Ar fi putut citi, copia sau transmite informații sensibile către serverele Anthropic.
Contractorul a folosit Claude Code, agentul AI de programare al Anthropic, pe o rețea DOD. Agentul rula sub contul personal al angajatului, nu sub o instanță guvernamentală aprobată.
Ce înseamnă pentru viitorul AI în apărare?
Acest lucru a ocolit controalele standard de securitate. Sistemul afectat servește mai multe agenții de informații, ceea ce face expunerea deosebit de gravă. Analizatorii subliniază că agenții AI pot executa cod și accesa fișiere fără supraveghere umană.
Această autonomie crește riscul de scurgere accidentală sau malicioasă a datelor. Incidentul subliniază necesitatea controalelor stricte de acces pentru uneltele AI în medii clasificate.
Se așteaptă ca Pentagonul să strângă politicile privind accesul agenților AI.
Oficialii ar putea cere instanțe AI guvernamentale aprobate pentru toată munca contractorilor. Conturile personale vor fi probabil interzise pe rețelele securizate. Acest incident va impinge noi ghidaje pentru integrarea AI în contractele de apărare.
Întrebări frecvente?
Contractorii trebuie acum să dovedească că uneltele lor AI îndeplinesc standardele de securitate înainte de implementare. Lecția mai largă e clară: agenții AI personali nu sunt siguri pentru munca clasificată fără izolare și monitorizare riguroase.
Ce agent AI a fost implicat în încălcarea?
Contractorul a folosit Claude Code, un agent AI de programare dezvoltat de Anthropic. A rulat pe un cont personal conectat la un sistem DOD securizat.
De ce se consideră această încălcare gravă? Sistemul servește mai multe agenții de informații, deci datele sensibile de apărare au fost expuse unui serviciu AI extern. Agentul avea acces direct la rețea fără autorizare corespunzătoare.
Ce schimbări se așteaptă după acest incident? Pentagonul va interzice probabil conturile AI personale pe rețelele securizate. Contractorii vor avea nevoie de instanțe AI guvernamentale aprobate pentru a lucra pe sisteme clasificate.
Sursă: Wired
Mai multe din AI în Business
- Codex și Claude Code pe același proiect: test de colaborare și corecție a erorilor
- Un startup de AI a spart Anthropic în doar 12 ore
- ChatGPT a sfătuit-o să oprească medicamentul, apoi ea a murit
- Apple obține acces extins la probe în procesul privind secretele comerciale
- GPT-6.1 Terra: mai sigur, dar cu riscuri noi
- Anthropic și IPO-ul: cine decide cu adevărat?
Discuții
Nicio intervenție încă. Deschide discuția cu prima ta observație.