Transparența software-ului: cum guvernezi AI și lanțurile de aprovizionare
Unde se ascund dependențele? Aaron Branson, director de creștere la FossID — o firmă specializată în analiză a compoziției software (SCA) — subliniază că vizibilitatea asupra codului sursă e…
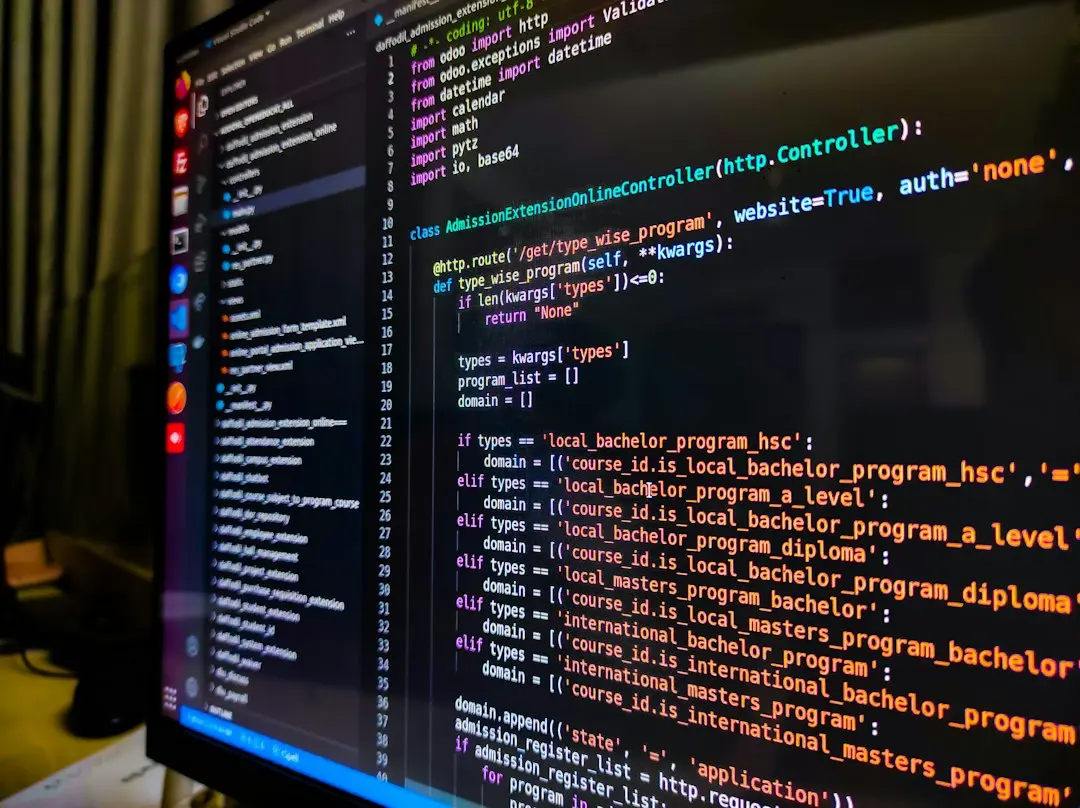
Unde se ascund dependențele?
Aaron Branson, director de creștere la FossID — o firmă specializată în analiză a compoziției software (SCA) — subliniază că vizibilitatea asupra codului sursă e punctul de plecare. „Organizațiile pot ști cu cine lucrează și ce cumpără, dar să determini compoziția exactă a acelor produse necesită o investigație mai aprofundată,” spune el.
Biblioteca open-source, dependențele tranzitive, componentele dezvoltate de furnizor și fragmentele generate de AI intră în cod prin canale diferite. Branson evidențiază o distincție cheie: înregistrările furnizorului oferă context, dar examinarea codului subiacent dezvăluie mai multe detalii despre origine și obligațiile asociate. Această lipsă de vizibilitate poate avea consecințe în mai multe funcții ale afacerii. Proveniența software-ului neclară poate complica evaluarea proprietății intelectuale, auditurile de licențe, deciziile de achiziții și garanțiile pentru clienți.
Dezvoltarea asistată de AI adaugă o altă dimensiune la această provocare.
„Companiile trebuie să-și ajusteze supravegherea pe măsură ce dezvoltarea devine mai rapidă,” explică Branson.
AI poate genera cod în secunde, dar procesele noastre de revizuire, documentare și conformitate nu sunt concepute pentru această viteză.
Cum ți se accelerează dezvoltarea?
În plus, fragmente de cod de mărimea unui snippet pot ajunge în aplicații fără să apară în înregistrările standard de dependențe.
Prin urmare, organizațiile ar trebui să analizeze cum compilează inventarele software și să verifice fiabilitatea corespondenței dintre aceste înregistrări și codul real folosit. Calitatea documentației joacă un rol esențial în acest proces.
Software Bill of Materials (SBOM) oferă inventare structurate ale componentelor și dependențelor software. Ele ajută echipele să organizeze informația în produse complexe. Ghidul CISA privind elementele minime pentru un SBOM (versiunea 2026) oferă orientări despre informația pe care un astfel de document ar trebui să conțină și rolul său în transparența lanțului de aprovizionare.
Pentru întreprinderile care primesc software de la mai mulți furnizori, valoarea acestor inventare depinde de detaliul, consistența și actualitatea informației furnizate.
Analiza codului sursă poate completa documentația dependențelor, permițând echipei să verifice dacă înregistrările componentelor se potrivesc cu software-ul analizat.
Cum leagă originea de obligații?
Lucrarea FossID în analiza compoziției software răspunde direct acestei nevoie de informații verificabile.
Tehnologia FossID e concepută să identifice componentele open-source, licențele și fragmentele de cod terță parte, inclusiv materiale care ar putea fi greu de urmărit prin declarațiile de pachete singure. Această capacitate permite organizațiilor să investigheze compoziția software-ului care implică contribuții terțe sau cod asistat de AI.
„Proveniența software-ului devine mai utilă când echipele pot lega originea unui component cu responsabilitățile care urmează,” remarcă Branson.
Această informație oferă echipei de inginerie, echipei juridice, echipei de securitate și echipei de conformitate o bază comună pentru evaluarea deciziilor software. Aceste considerații sugerează o oportunitate de a integra guvernanța direct în operațiunile zilnice.
Verificările de compoziție și licențe pot deveni parte din pipeline-urile de dezvoltare, revizuirile de achiziții și procesele de management al furnizorilor.
Când echipele actualizează informațiile despre componente pe măsură ce software-ul se schimbă, evaluarea dependențelor noi, revizuirea cerințelor de licențe și pregătirea pentru audituri de produs sau reglementare devin mai ușoare.
De unde începe leadership-ul?
Organizațiile pot distribui responsabilitatea pentru acest lucru între diferite funcții: ingineria oferă context tehnic, echipele juridice interpretează obligațiile, achizițiile verifice informațiile furnizorului, iar conducerea stabilește prioritățile și contabilitatea.
Așa cum subliniază Branson, liderii de afaceri pot începe prin a identifica cine deține riscul lanțului de aprovizionare software. Ei pot de asemenea examina cum această responsabilitate se conectează cu structurile de guvernanță existente. Revizuirea metodelor folosite pentru a crea, valida și actualiza inventarele software poate dezvălui unde e nevoie de verificare suplimentară.
Diligenta față de furnizori poate include întrebări despre compoziția software-ului, proveniența și calitatea SBOM. Procesele de ciclul de viață al produsului pot stabili așteptări pentru a păstra aceste înregistrări la zi.
Alinierea acestor activități cu viteza de dezvoltare permite guvernanței să susțină inovația în timp ce echipele creează, integrează și eliberează cod.
În esență, transparența software-ului poate oferi întreprinderilor o bază practică pentru reziliență, contabilitate și inovație sustenabilă. AI extinde modurile în care echipele pot produce software, iar lanțurile de aprovizionare devin tot mai complexe.
Sursă: The Next Web
Mai multe din Tehnologie
- Eufy SoloCam S340 la preț redus: 139,98 dolari pe Amazon
- 5 proiecte DIY cu ESP32 înlocuiesc gadgeturile smart cu abonament
- Remotele Apple TV apare în sfârșit în Find My cu iOS 27.2
- Pixel 11 Pro Fold la cel mai mic preț anului pe Amazon
- Google Pixel Watch 5 la preț record: 299,99 dolari
- Apple experimentează cu funcții noi pe toate dispozitivele
Discuții
Nicio intervenție încă. Deschide discuția cu prima ta observație.