Google dezactivează botnet-ul cu 1,3 milioane de dispozitive Android
Cine a pus ușa spioană în boxuri? La sfârșitul lunii octombrie, Google a dus la îndeletectare a unui botnet care cuprindea peste 1,3 milioane de dispozitive Android. Rețeaua era formată în mare…
Cine a pus ușa spioană în boxuri?
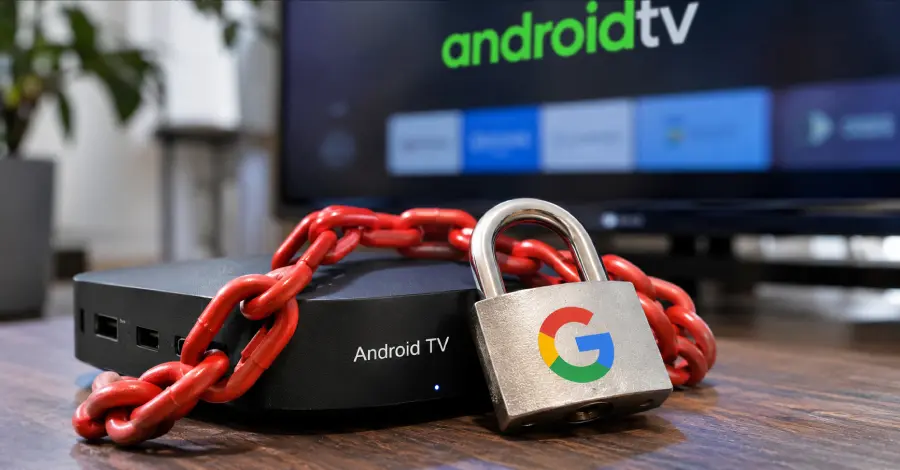
La sfârșitul lunii octombrie, Google a dus la îndeletectare a unui botnet care cuprindea peste 1,3 milioane de dispozitive Android. Rețeaua era formată în mare parte din boxuri de TV.
Compania are încredere ridicată că producătorul Videostrong a inclus deliberat o ușă spioană. Criminalii au cumpărat acces la aceste boxuri compromise pentru a comite fraudă publicitară și a prelua conexiunile de internet ale altor utilizatori.
Disrupția a vizat serverele de comandă și control.
Odată ce acele servere au ieșit din funcțiune, dispozitivele au pierdut coordonarea lor. Asta a spart capacitatea botnet-ului de a opera ca o amenințare unitară. Investigația a dezvăluit că Videostrong a vândut accesul la ușa spioană către grupuri criminale.
Acest lucru a permis atacatorilor să folosească hardware-ul pentru generarea de trafic malicios.
Găseala centrală se concentrează pe includerea deliberată a unei uși spioane de către Videostrong.
Cum au folosit criminalii boxurile compromise?
Nu a fost o simplă neglijență, ci o vulnerabilitate proiectată. Compania a vândut accesul la această slăbiciune către grupuri criminale. Boxurile au fost apoi folosite pentru generarea de trafic publicitar fraudulent.
Atacatorii au folosit și dispozitivele pentru a proxima conexiunile de internet ale altor utilizatori.
Criminalii au folosit cele 1,3 milioane de dispozitive pentru a comite fraudă publicitară. De asemenea, au dirijat traficul prin aceste boxuri pentru a ascunse amprenta lor digitală.
Takedown-ul a eliminat mecanismul de control central. Asta a forțat rețeaua în dezordine. Dispozitivele au rămas active, dar au pierdut coordonarea.
Incidentul subliniază riscurile hardware-ului de consum cu vulnerabilități încorporate. Producătorii trebuie să testeze riguros pentru uși spioane înainte de lansare. Regulatorii pot examina găsările. Utilizatorii ar trebui să își actualizeze dispozitivele și să monitorizeze traficul de rețea. Disrupția marchează o victorie semnificativă pentru securitatea cibernetică. Investigații viitoare vor determina dacă Videostrong va fi supusă consecințelor legale.
Sursă: The Hacker News
Mai multe din Tehnologie
- iOS 27.2.1 în testare; beta 27.3 așteptată mâine
- Amazon scade prețul Fire TV Stick 4K Select la 21,99 dolari
- Poți schimba zoomul ecranului după configurarea inițială?
- Box-ul Google TV devine consolă retro cu un controler Xbox
- iPhone Duo și iPhone Air: alegeri neconvenționale de la Apple
- MacBook Pro cu ecran tactil: upgrade-ul pe care profesioniștii îl așteptau cu adevărat?
Discuții
Nicio intervenție încă. Deschide discuția cu prima ta observație.