10 practici de securitate software pentru reziliență pe termen lung
De ce securitatea trebuie să fie în cod din start? Luna de conștientizare a securității cibernetice pune în lumina necesitatea unui software care rezistă amenințărilor viitoare. Tema „Securizarea…
De ce securitatea trebuie să fie în cod din start?
Luna de conștientizare a securității cibernetice pune în lumina necesitatea unui software care rezistă amenințărilor viitoare. Tema „Securizarea următorilor 250 de ani” îndeamnă dezvoltatorii să proiecteze sisteme care rămân sigure pe parcursul generațiilor.
Abordajul mută accentul de la înțeparea bug-urilor imediate la construirea unei arhitecturi defensive durabile.
Provocarea centrală stă în software-ul care supraviețuiește dezvoltatorii săi inițiali. Sistemele trebuie să anticipeze vectorii de atac care poate că nu există astăzi.
Reziliența cere ca securitatea să fie integrată în ciclul de dezvoltare din start.
Ce face software-ul rezilient pentru generații?
În dezvoltarea modernă, securitatea se tratează adesea ca un item final de verificare. Acest abordaj reactiv lasă goluri critice pe care atacatorii le exploatează.
Practicile propuse cer integrarea securității la fiecare etapă a programării și testării. Dezvoltatorii trebuie să verifice intrările, să gestioneze secretele și să izoleze componentele implicit.
Contextul istoric contează aici. Când experții au depus mărturie în fața Congresului în 1998, au avertit despre software-ul nesigur. Prevederile lor s-au dovedit corecte pe măsură ce vulnerabilitățile s-au înmulțit în timp. Practicile de astăzi vizează să împiedice repetarea aceluiași model în deceniile viitoare.
Reziliența depinde de minimizarea suprafeței de atac. Fiecare funcție inutilă sau port deschis mărește riscul.
Poate un software să rămână sigur pe parcursul a 250 de ani?
Cele zece practici se concentrează pe reducerea complexității și aplicarea strictă a controlurilor de acces. Testarea automatizată regulată asigură că codul nou nu introduce slăbiciuni noi.
Organizațiile care adoptă aceste metode raportează mai puține incidente critice în timp. Investiția se plătește prin mai puține patch-uri de urgență și costuri mai mici de recuperare. Pe măsură ce tehnologia evoluează, aceste obiceiuri fundamentale mențin sistemele adaptabile.
De ce ne concentrăm pe 250 de ani, nu doar pe deceniul viitor? Gândirea pe termen lung forțează dezvoltatorii să evite corecții rapide. Asigură că sistemele pot gestiona amenințări viitoare necunoscute fără a fi redesenate complet.
Cum diferă aceste practici de testarea standard de securitate? Testarea standard verifică vulnerabilitățile cunoscute. Aceste practici construiesc straturi defensive care rămân eficiente pe măsură ce metodele de atac se schimbă în timp.
Sursă: Dark Reading
Mai multe din Tehnologie
- De ce se sparge ecranul la iPhone Duo: iFixit a găsit cauza
- NASA cere 22 zboruri de testare pentru Starship; Musk zice că ajung mai puține
- Cum s-a ascuns o încuiere magnetică într-o cutie
- Lenovo Yoga 9n: pen-ul e regele, performanța e sub așteptări
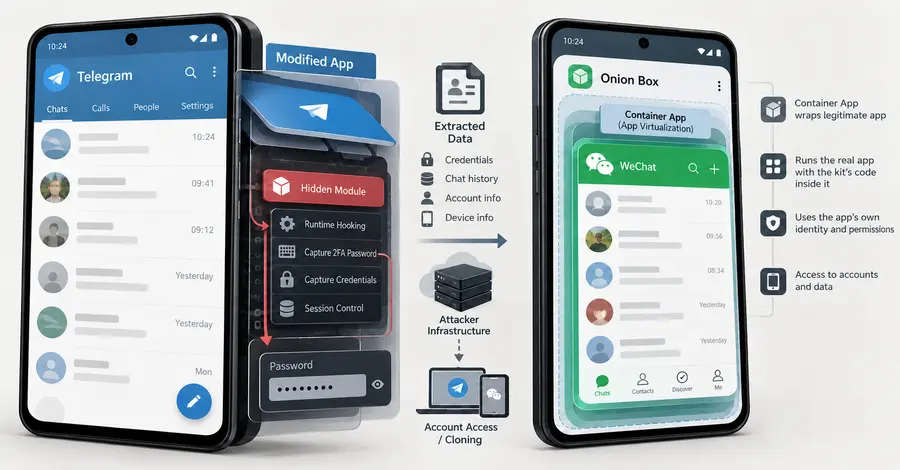
- Kit de spyware Android vizează conturile Telegram și WeChat
- Avertisment pentru posesorii de Apple: Noile ecrane sunt extrem de fragile
Discuții
Nicio intervenție încă. Deschide discuția cu prima ta observație.