26.400 chei de cloud expuse pe Gitee: un cercetător a găsit-le în cod public
De ce depozitele publice devin cimitire de credentiale? Un cercetător independent a descoperit 26.400 credentiale de cloud și AI valide, lăsate expuse în depozite publice pe Gitee, platforma…
De ce depozitele publice devin cimitire de credentiale?
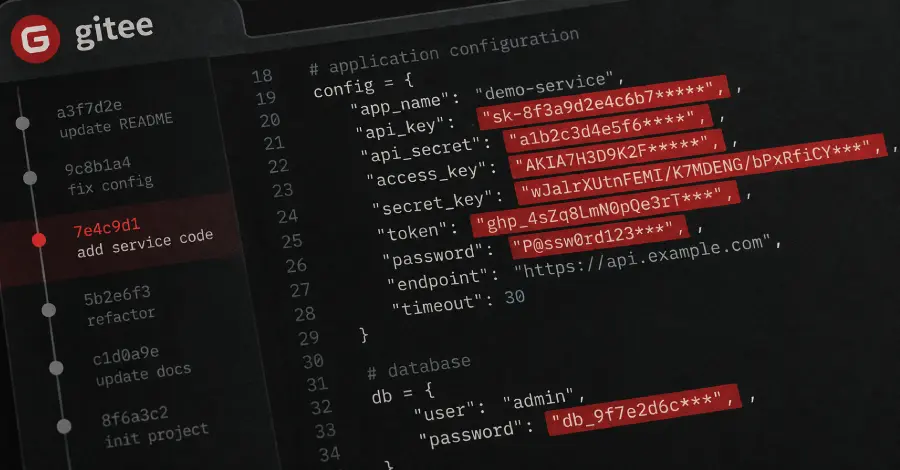
Un cercetător independent a descoperit 26.400 credentiale de cloud și AI valide, lăsate expuse în depozite publice pe Gitee, platforma chineză de hosting de cod. Rezultatele au fost publicate pe 28 octombrie, după un scan complet al a 7,25 milioane de depozite publice.
Cercetătorul a testat un eșantion din cheile găsite și a confirmat că sunt încă active. Asta înseamnă că oricine a copiat aceste credentiale din codul public ar fi putut folosi-le pentru acces la resurse de cloud sau servicii AI. Expunerea evidențiază o problemă persistentă: dezvoltatorii commită date sensibile direct în sistemele de control al versiunilor, fără a le curăți corespunzător.
Dezvoltatorii lipesc frecvent chei API, tokeni de acces și parole direct în fișiere de configurare sau în codul sursă. Când aceste fișiere sunt push-uite în depozite publice, secretele devin vizibile pentru oricine de pe internet. Boto automate și atacatori scanează continuu platformele populare de hosting de cod pentru astfel de scurgeri. Baza mare de utilizatori ai Gitee în China o face țintă principală pentru aceste scanuri automate.
Cele 26.400 credentiale acoperă mai mulți furnizori de cloud și de servicii AI.
Ce ar trebui să facă dezvoltatorii acum?
Multe aparțineau conturi de enterprise cu cote de resurse semnificative.
Un atacator cu o cheie validă ar putea porni instanțe de calcul scumpe, accesa baze de date private sau face apeluri API neautorizate, generând costuri sau extrăgând date.
Zimmermann recomandă ca orice dezvoltator care a commitat vreodată credentiale într-un depozit public să le rotesteze imediat. El sfătuiește de asemenea să se folosească variabile de mediu sau manageri de secrete dedicate, în loc de a hardcoda secretele. Organizațiile ar trebui să implementeze hook-uri pre-commit care scanează pentru tipare comune de secrete înainte ca codul să fie push-uit.
26.400 de chei de cloud expuse pe Gitee: cine e vinovat?
Descoperirea subliniază importanța de a trata toate depozitele publice ca potențial expuse. Echipele ar trebui să auditeze codul lor pentru secrete vechi și să stabilească politici clare privind gestionarea secretelor. Pe măsură ce serviciile de cloud și devin tot mai centrale în fluxurile de dezvoltare, riscul de scurgere a credentialelor crește proporțional.
Câte depozite au fost scanate pentru a găsi aceste credentiale? Cercetătorul a scanat 7,25 milioane de depozite publice Gitee pentru a identifica cele 26.400 credentiale expuse.
Au fost toate credentialele găsite încă valide? Da, cercetătorul a testat un eșantion și a confirmat că sunt încă active și funcționale.
Ce tipuri de credentiale au fost expuse? Credentialele expuse includeau chei API de furnizori de cloud și tokeni de servicii AI care puteau acorda acces la resurse de calcul și date.
Sursă: The Hacker News
Mai multe din Cloud
- Tencent Cloud virează strategia AI către piața enterprise
- Oracle vinde acum TP-urile Google pe OCI: prima rivalitate în piața AI
- ChatGPT acum gestionează direct email-urile și calendarul tău Apple
- Neocloud ridică 100 de milioane de dolari pentru infrastructură cloud pe hardware dedicat
- BNY urmărește cheltuielile AI pentru a reduce costurile
- AWS simplifică antrenarea agenților AI pentru automatizare precisă
Discuții
Nicio intervenție încă. Deschide discuția cu prima ta observație.