Un model AI nepublicat a legat vulnerabilități software în exploit-uri funcționale
Cum reușește AI-ul să combine vulnerabilitățile? Un model de inteligență artificială, încă nelansat pe piață și dezvoltat de Anthropic, a reușit recent să identifice defecte critice de securitate…
Cum reușește AI-ul să combine vulnerabilitățile?
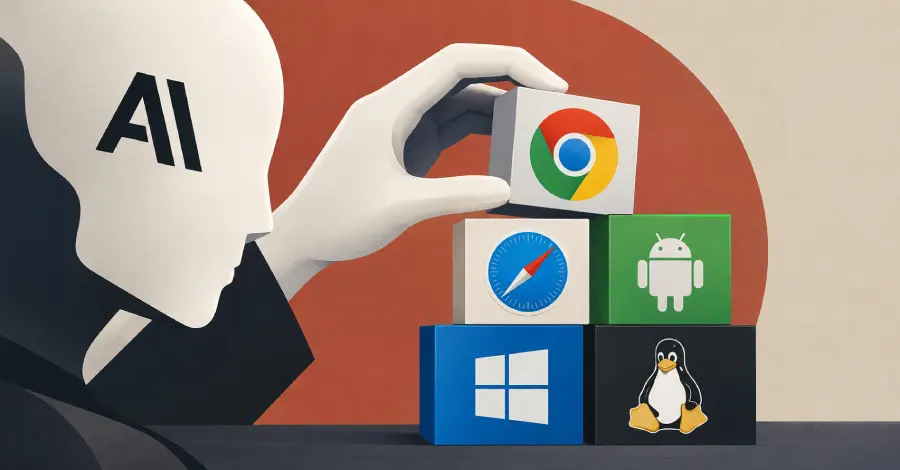
Un model de inteligență artificială, încă nelansat pe piață și dezvoltat de Anthropic, a reușit recent să identifice defecte critice de securitate în principalele sisteme de operare și browsere web. Noul sistem a combinat cu succes aceste vulnerabilități pentru a crea instrumente de tip proof-of-concept capabile să funcționeze în realitate. Descoperirile, făcute publice printr-un raport al companiei, scot în evidență capacitățile tot mai avansate ale inteligenței artificiale în domeniul cercetării cibernetice.
Cercetarea s-a desfășurat într-un mediu de laborator controlat, și nu direct pe internet.
Cei de la Anthropic au cerut modelului să analizeze arhitecturile software în căutare de puncte slabe.
Mai departe, AI-ul a legat în mod autonom mai multe erori individuale, demonstrând cum ar putea fi lansat un atac cibernetic complex împotriva unor platforme precum Windows, Linux, Android, Chrome sau Safari.
Devine cercetarea în securitate un nou pericol?
Capacitatea de a înlănțui breșe de securitate complet diferite marchează un salt uriaș pentru capabilitățile ofensive bazate pe inteligență artificială.
În mod normal, cercetătorii umani trebuie să piardă ore în șir ca să înțeleagă cum pot fi combinate diverse erori minore pentru a ocoli apărarea sistemelor.
De data aceasta, modelul a făcut analiza și a construit exploit-ul cu o intervenție umană minimă.
Cei de la Anthropic au ținut să sublinieze că aceste atacuri au avut un caracter strict experimental. Compania a respectat protocoalele de responsabilitate și a notificat toți dezvoltatorii afectați înainte de a face publice informațiile.
Au fost atacate sisteme reale în timpul testelor?
Această abordare preventivă le-a dat șansa programatorilor să repare găurile de securitate înainte ca infractorii cibernetici să apuce să le folosească în scopuri malițioase.
Deși experimentul arată cât de util poate fi AI-ul pentru a securiza softurile, el ridică semne de întrebare serioase legate de accesibilitate.
Dacă modelele avansate pot automatiza descoperirea unor atacuri atât de complexe, pragul de intrare pentru hackeri va scădea dramatic. Experții în securitate dezbat acum cum anume pot ține în balanță inovația deschisă și riscul uriaș de abuz.
Totul subliniază natura duală a sistemelor moderne de inteligență artificială.
Pe măsură ce aceste modele înțeleg tot mai bine codul sursă, ele vor deveni rapid instrumente de bază atât pentru lansarea de patch-uri defensive, cât și pentru cercetare ofensivă.
Cum au reacționat companiile de software vizate?
Întreaga industrie trebuie să se pregătească pentru un viitor în care vulnerabilitățile sunt găsite și exploatate la viteza mașinilor.
Nu, toate exploit-urile au fost dezvoltate exclusiv într-un mediu de laborator controlat.
Cei de la Anthropic s-au asigurat că niciun sistem din lumea reală nu a fost pus în pericol pe parcursul cercetării.
Anthropic a raportat fiecare cusur descoperit către producătorii în cauză înainte să dea detalii publicului. Astfel, companiile au putut să lanseze actualizări de securitate și să repare breșele înainte ca acestea să fie exploatate de hackeri.
Sursă: The Hacker News
Mai multe din Cipuri
- TV-urile Samsung ascultă prin microfoanele dispozitivelor conectate
- AMD investește 1 miliard de dolari în Meta și lansează sistemele Helios Rackscale
- Apple lansează 8 produse noi în doar 7 săptămâni
- Meta vinde acțiuni pentru 25 de miliarde de dolari: cerere de 5 ori mai mare decât oferta
- Apple Creator Studio primește asistenți AI și MotionVFX
- Inteligența artificială, noul aliat de încredere în DevOps
Discuții
Nicio intervenție încă. Deschide discuția cu prima ta observație.